بر اساس گزارش Verizon Data Breach Investigations، بیش از ۲۳٪ از رخدادهای نشت داده به سرقت اطلاعات اعتباری یا هویتی مرتبط بودهاند. این آمار نشان میدهد کانالهای ارتباطی سازمان، حتی پیامک، میتوانند در زنجیره امنیت اطلاعات نقش مهمی داشته باشند.
فوروارد خودکار پیامک برای مدیریت سریع کدهای تأیید، اعلانهای بانکی و پیامهای سازمانی کاربرد دارد، اما تنظیمات نادرست آن میتواند مسیر دسترسی غیرمجاز به اطلاعات حساس را باز کند. ما در اپلیکیشن رسید، مدیریت پیامکهای دریافتی را با تمرکز بر نظم و کنترل بیشتر ساده کردهایم.
در ادامه، تهدیدهای امنیتی فوروارد پیامکها، روشهای امن پیکربندی، کنترل دسترسی و راهکارهای کاهش ریسک را بررسی میکنیم و در پایان، نکات مهم برای مدیریت امن این فرایند را مرور خواهیم کرد.
چرا امنیت در فوروارد پیامکها مهم است؟
پیامک سازمانی گاهی حاوی اطلاعاتی است که افشای آن میتواند یک فرایند مالی یا امنیتی را تحت تأثیر قرار دهد. کدهای تأیید، اعلانهای بانکی، اطلاعات ورود و پیامهای داخلی سازمان در همین دسته قرار میگیرند. به همین دلیل، انتخاب روشهای فوروارد پیامک و نحوه کنترل دسترسی به پیامهای منتقلشده، بخش مهمی از مدیریت امنیت اطلاعات است.
استفاده از یک سرویس SMS فورواردینگ بدون تعیین سطح دسترسی، مقصدهای مجاز و قواعد مشخص برای انتقال پیام، ریسک افشای اطلاعات را افزایش میدهد. یک پیام حساس ممکن است به شمارهای اشتباه ارسال شود یا در اختیار فردی قرار بگیرد که مجوز مشاهده آن را ندارد. در چنین شرایطی، مسئله اصلی خود فوروارد پیامک نیست، بلکه نبود کنترل امنیتی روی مسیر انتقال اطلاعات است.
تهدیدات امنیتی در فوروارد پیامکها
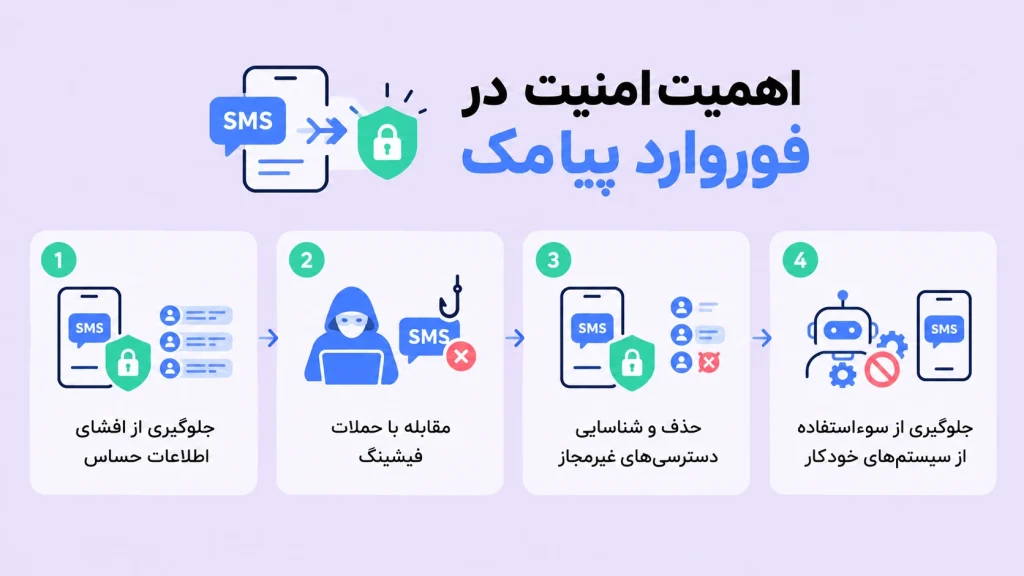
برای ارزیابی امنیت یک فرایند فوروارد، باید مسیر پیام را از زمان دریافت تا رسیدن به مقصد بررسی کنید. چهار ریسک در این فرایند اهمیت بیشتری دارند.
افشای اطلاعات حساس
پیامکهای دریافتی میتوانند شامل کدهای ورود، کدهای تأیید، اطلاعات تراکنش یا دادههای شخصی باشند. انتقال این پیامها به مقصد اشتباه، ذخیره ناامن یا دسترسی افراد فاقد مجوز، احتمال افشای اطلاعات را افزایش میدهد.
کنترل مقصد، تعیین سطح دسترسی و محدود کردن پیامهایی که قابلیت فوروارد دارند، از اقدامات پایه برای کاهش این ریسک هستند. در سازمانهایی که حجم پیامک بالاست، ثبت سوابق ارسال نیز به شناسایی خطا و بررسی رخدادهای امنیتی کمک میکند.
حملات فیشینگ
پیامکهای فیشینگ با هدف ترغیب مخاطب به کلیک روی لینک مخرب یا ارائه اطلاعات حساس ارسال میشوند. زمانی که یک فرایند فوروارد بدون کنترل محتوا انجام شود، امکان انتقال چنین پیامهایی به افراد یا واحدهای دیگر وجود دارد.
برای کاهش این خطر، مقصدهای مجاز باید از پیش مشخص شوند و پیامهای حاوی لینک یا اطلاعات حساس تحت قواعد امنیتی مشخص قرار بگیرند. آموزش کارکنان نیز اهمیت دارد، زیرا تشخیص پیام مشکوک در کنار کنترل فنی، یک لایه امنیتی مکمل ایجاد میکند.
دسترسی غیرمجاز
دسترسی به پیامکهای فورواردشده باید بر اساس نقش و سطح دسترسی افراد مدیریت شود. استفاده از حسابهای مشترک، مقصدهای ناشناس یا تنظیمات دسترسی گسترده، کنترل سازمان بر اطلاعات منتقلشده را کاهش میدهد.
در زمان انتخاب سرویس SMS فورواردینگ، قابلیتهایی مانند احراز هویت، مدیریت دسترسی، ثبت رویدادها و کنترل مقصد را بررسی کنید. این قابلیتها به تیم فناوری اطلاعات کمک میکنند مسیر انتقال پیام را شفافتر مدیریت کنند.
سوءاستفاده از سیستمهای خودکار
سیستمهای خودکار، حجم زیادی از پیامکها را بدون دخالت مستقیم نیروی انسانی منتقل میکنند. همین ویژگی در صورت پیکربندی نادرست میتواند دامنه یک خطای امنیتی را افزایش دهد.
فرض کنید شماره مقصد اشتباه در سیستم ثبت شده باشد. در این حالت، هر پیام جدید میتواند به همان مقصد ارسال شود و اطلاعات بیشتری در معرض دسترسی غیرمجاز قرار گیرد. تعریف مقصدهای مجاز، بازبینی دورهای تنظیمات و ثبت سوابق فوروارد، از اقداماتی است که میتواند این ریسک را کنترل کند.
نکته امنیتی: در بررسی روشهای فوروارد پیامک، سرعت انتقال نباید معیار اصلی تصمیمگیری باشد. مدیران فناوری اطلاعات باید ابتدا مشخص کنند چه پیامهایی قابل انتقال هستند، مقصد مجاز کدام است، چه افرادی به اطلاعات دسترسی دارند و رویدادهای انتقال چگونه ثبت و بررسی میشوند.
راهکارهای عملی برای افزایش امنیت در فوروارد پیامکها
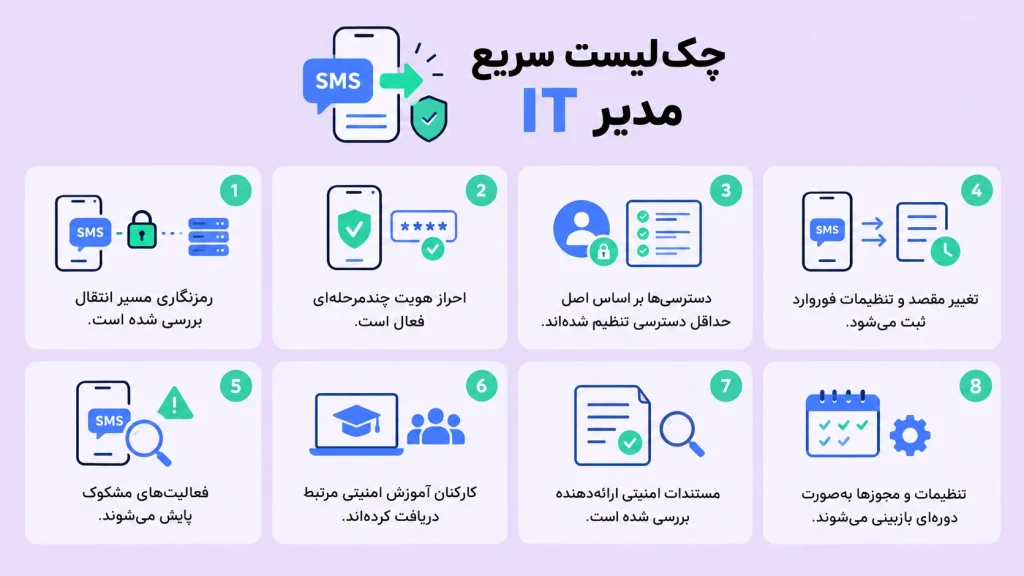
امنیت در فوروارد پیامکها با انتخاب یک ابزار شروع نمیشود و با نصب یک نرمافزار هم به پایان نمیرسد. مدیران فناوری اطلاعات باید مسیر دریافت، پردازش، انتقال و دسترسی به پیامکها را بهصورت یکپارچه بررسی کنند. ترکیب کنترلهای فنی، سیاستهای دسترسی و آموزش کارکنان میتواند احتمال افشای اطلاعات را کاهش دهد.
استفاده از رمزنگاری قوی
رمزنگاری از دادهها در زمان انتقال در برابر شنود و دسترسی غیرمجاز محافظت میکند. در سرویسهایی که پیامک از طریق API یا سامانههای واسط منتقل میشود، استفاده از ارتباط امن مبتنی بر TLS اهمیت زیادی دارد.
یک نکته مهم را باید در نظر گرفت: رمزنگاری مسیر انتقال با رمزنگاری سرتاسری یکسان نیست. مدیر IT باید بررسی کند داده در چه نقاطی رمزگشایی میشود، چه سیستمی به محتوای پیام دسترسی دارد و اطلاعات در کجا ذخیره میشود.
نکته: برای پیامکهای حاوی اطلاعات حساس، صرفاً مشاهده عبارت «رمزنگاریشده» در مشخصات سرویس کافی نیست. مستندات فنی ارائهدهنده درباره مسیر انتقال، محل ذخیرهسازی و مدیریت کلیدها را بررسی کنید.
فعالسازی احراز هویت چندمرحلهای
حساب مدیریتی سیستم فوروارد پیامک، یکی از نقاط حساس زیرساخت است. در صورت افشای رمز عبور، مهاجم میتواند به تنظیمات انتقال یا اطلاعات پیامها دسترسی پیدا کند.
فعالسازی احراز هویت چندمرحلهای (MFA) یک لایه حفاظتی اضافه ایجاد میکند. استفاده از برنامههای تولید رمز یکبارمصرف یا کلیدهای امنیتی، بسته به امکانات سرویس، میتواند دسترسی به حسابهای مدیریتی را محدودتر کند.
محدود کردن سطح دسترسی
همه کارکنان به یک سطح از دسترسی نیاز ندارند. اصل «حداقل دسترسی» را در تنظیمات سیستم اجرا کنید و مجوز هر فرد را بر اساس وظیفه واقعی او تعیین کنید.
برای نمونه، یک کاربر ممکن است مجاز به مشاهده پیامها باشد، اما امکان تغییر مقصد فوروارد یا تنظیم قوانین انتقال را نداشته باشد. تفکیک این سطح دسترسیها، اثر یک خطای انسانی یا نفوذ به حساب کاربری را محدود میکند.
نظارت و ثبت فعالیتها
ثبت رویدادهای امنیتی به تیم IT کمک میکند مسیر تغییرات و فعالیتهای مشکوک را بررسی کند. زمان ورود، تغییر تنظیمات، تغییر شماره مقصد، ایجاد یا حذف قوانین فوروارد و خطاهای احراز هویت از رویدادهای مهم برای ثبت هستند.
لاگها زمانی ارزش عملیاتی دارند که بهصورت دورهای بررسی شوند. تعریف هشدار برای تغییر مقصد یا ورود غیرعادی نیز میتواند شناسایی رخدادهای مشکوک را سریعتر کند.
آموزش کارکنان
بخش مهمی از ریسک فوروارد پیامک از رفتار کاربران ناشی میشود. کارکنان باید بدانند کدام پیامها حساس هستند، چه اطلاعاتی نباید فوروارد شوند و در مواجهه با پیامهای مشکوک چه اقدامی انجام دهند.
آموزش را به دستورالعملهای کلی محدود نکنید. سناریوهای واقعی، نمونه پیامهای فیشینگ و فرایند گزارش یک رخداد امنیتی را نیز در آموزشها قرار دهید تا کارکنان بتوانند واکنش درست را در شرایط واقعی اجرا کنند.
انتخاب پلتفرم معتبر
انتخاب ارائهدهنده مناسب، بخش مهمی از مدیریت ریسک است. پیش از استفاده از یک سرویس فوروارد SMS برای کسب و کارهای کوچک یا سازمانهای بزرگ، باید مستندات امنیتی، نحوه نگهداری داده، کنترل دسترسی و سازوکار ثبت رویدادهای آن را بررسی کنید.
استانداردهایی مانند ISO 27001 میتوانند در ارزیابی ساختار مدیریت امنیت اطلاعات یک ارائهدهنده مفید باشند. با این حال، داشتن گواهی بهتنهایی برای تصمیمگیری کافی نیست و باید مشخص شود سرویس موردنظر دقیقاً چه کنترلهایی را برای فوروارد پیامک اجرا میکند.
بازبینی دورهای تنظیمات فوروارد
تنظیمات یکبار برای همیشه قابل اتکا نیستند. شمارههای مقصد، حسابهای کاربری، قوانین انتقال و سطح دسترسی کارکنان باید در بازههای مشخص بازبینی شوند.
همچنین، دسترسی کارکنانی که از سازمان خارج شدهاند یا دیگر به این قابلیت نیاز ندارند، باید در سریعترین زمان ممکن لغو شود. این بازبینی ساده میتواند از باقی ماندن مسیرهای دسترسی غیرضروری جلوگیری کند.
بهترین روشها برای پیکربندی سیستمهای فوروارد پیامک
امنیت در فوروارد پیامکها تا حد زیادی به نحوه پیکربندی سیستم وابسته است. یک سرویس فوروارد با قابلیتهای امنیتی مناسب نیز در صورت تنظیم نادرست میتواند مسیر انتقال اطلاعات حساس را در معرض خطر قرار دهد. مدیران فناوری اطلاعات باید پیش از فعالسازی فوروارد، قواعد انتقال، سطح دسترسی، مقصد پیامها و سازوکار پایش را مشخص کنند.
فیلتر کردن پیامهای حساس و مشکوک
همه پیامکهای دریافتی به یک سطح از حفاظت نیاز ندارند. بهتر است سیستم بر اساس نوع پیام، فرستنده، محتوای پیام یا مقصد، قوانین مشخصی برای فوروارد داشته باشد.
برای نمونه، پیامهای حاوی کدهای تأیید، اطلاعات بانکی یا دادههای محرمانه میتوانند در یک دسته جداگانه قرار بگیرند و برای انتقال آنها محدودیت بیشتری اعمال شود. ابزارهای تحلیل خودکار نیز میتوانند در شناسایی الگوهای مشکوک و پیامهای فیشینگ نقش داشته باشند، اما تصمیمگیری درباره پیامهای حساس باید با سیاست امنیتی سازمان هماهنگ باشد.
محدود کردن فوروارد خودکار
فعال بودن فوروارد خودکار برای تمام پیامها، سطح ریسک را افزایش میدهد. بهتر است تنها پیامهایی که برای یک فرایند مشخص سازمانی ضرورت دارند، وارد چرخه انتقال خودکار شوند.
برای این کار میتوانید قوانین فوروارد را بر اساس فرستنده، نوع پیام، شماره مقصد یا الگوی مشخص محتوا تنظیم کنید. این رویکرد حجم اطلاعات منتقلشده را کاهش میدهد و کنترل بیشتری روی جریان پیامها ایجاد میکند.
بهروزرسانی منظم نرمافزار و زیرساخت
نرمافزارهای فوروارد پیامک، سیستمعامل، کتابخانهها و APIهای مرتبط باید در بازههای مشخص بهروزرسانی شوند. نسخههای قدیمی ممکن است آسیبپذیریهایی داشته باشند که مهاجمان از آنها برای دسترسی غیرمجاز استفاده کنند.
فرایند بهروزرسانی را نیز مستندسازی کنید. ثبت نسخه نرمافزار، تاریخ آخرین بهروزرسانی و وضعیت وصلههای امنیتی، ارزیابی وضعیت سیستم را برای تیم IT سادهتر میکند.
اجرای تست نفوذ دورهای
تست نفوذ میتواند ضعفهای موجود در مسیر دریافت، پردازش و فوروارد پیامک را پیش از سوءاستفاده مهاجم آشکار کند. در این ارزیابی، مواردی مانند احراز هویت، کنترل دسترسی، APIها، مدیریت نشست، ثبت رویدادها و تنظیمات مقصد باید بررسی شوند.
فاصله زمانی تستها باید بر اساس میزان حساسیت سیستم و تغییرات زیرساخت تعیین شود. پس از هر تغییر مهم در معماری یا قابلیتهای فوروارد نیز انجام یک ارزیابی امنیتی منطقی است.
تقویت پایش و تشخیص رخدادهای مشکوک
پایش مستمر کمک میکند تغییرات غیرعادی در سیستم سریعتر شناسایی شوند. تغییر ناگهانی شماره مقصد، افزایش غیرعادی حجم پیامهای فورواردشده، ورودهای ناموفق متعدد یا تغییر تنظیمات توسط حسابهای غیرمجاز، نمونههایی از رخدادهایی هستند که باید تحت نظارت قرار بگیرند.
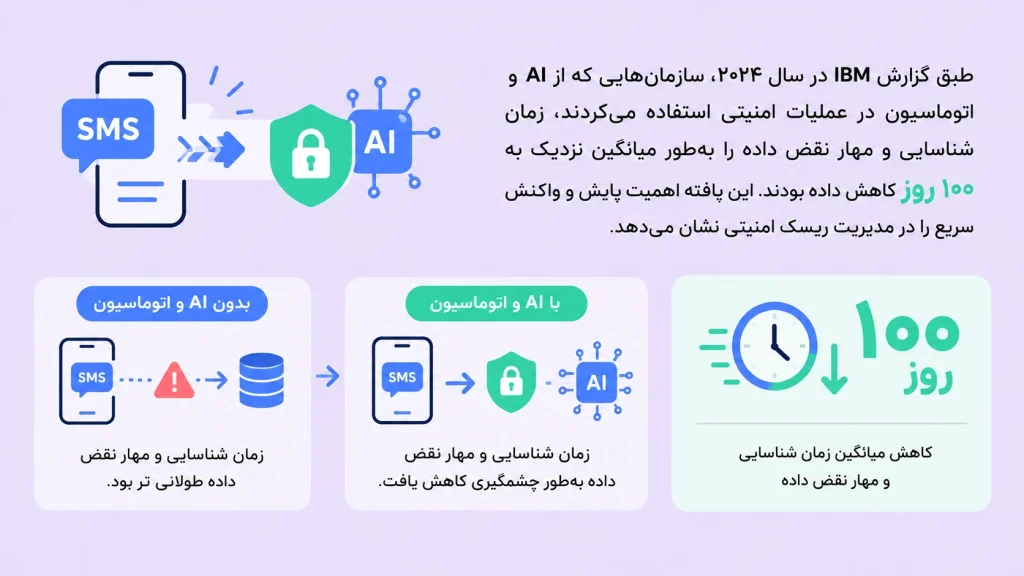
اهمیت این موضوع در دادههای IBM نیز دیده میشود. گزارش ۲۰۲۳ «Cost of a Data Breach» نشان داد سازمانهایی که از AI و اتوماسیون امنیتی بهصورت گسترده استفاده کرده بودند، چرخه شناسایی و مهار رخداد را بهطور میانگین ۱۰۸ روز کوتاهتر از سازمانهای بدون این فناوریها تجربه کردند. این مطالعه روی ۵۵۳ سازمان و رخدادهای واقعی نقض داده در بازه مارس ۲۰۲۲ تا مارس ۲۰۲۳ انجام شده بود.
بازبینی دورهای قوانین فوروارد
قوانین فوروارد پس از راهاندازی نباید بدون بررسی باقی بمانند. شمارههای مقصد، حسابهای دارای دسترسی، فیلترها و شرایط انتقال باید در دورههای مشخص بازبینی شوند.
همچنین پس از تغییر مسئولیت کارکنان یا خروج آنها از سازمان، دسترسی مرتبط با سیستم باید بررسی و در صورت نیاز لغو شود. این اقدام از باقی ماندن مسیرهای دسترسی غیرضروری جلوگیری میکند.
ایجاد سناریوی واکنش به رخداد
برای هر سیستم فوروارد پیامک، یک سناریوی مشخص برای واکنش به رخدادهای امنیتی تعریف کنید. تیم IT باید بداند در صورت ارسال اشتباه اطلاعات، دسترسی غیرمجاز یا تغییر مشکوک مقصد، چه کسی مسئول توقف سرویس، بررسی لاگها و اصلاح تنظیمات است.
این فرایند را بهصورت دورهای آزمایش کنید تا نقاط ضعف عملیاتی پیش از وقوع یک رخداد واقعی مشخص شوند. ثبت نتیجه هر آزمایش نیز به بهبود مستمر فرایند امنیتی کمک میکند.
چالشهای رایج و راهحلها
پیادهسازی یک سیستم فوروارد پیامک امن، صرفاً به انتخاب یک سرویس مناسب محدود نمیشود. حجم پیامها، هزینه زیرساخت، الزامات قانونی و نحوه کنترل دادهها، همگی روی معماری نهایی سیستم اثر میگذارند. شناخت این چالشها به مدیران فناوری اطلاعات کمک میکند پیش از توسعه سیستم، ریسکهای اصلی را شناسایی کنند.
مشکلات مقیاسپذیری
افزایش تعداد پیامکها میتواند فشار قابلتوجهی بر زیرساخت فوروارد ایجاد کند. در چنین شرایطی، تأخیر در انتقال، ایجاد صف پیام یا از دست رفتن برخی پیامها میتواند عملکرد سیستم را تحت تأثیر قرار دهد.
معماری مقیاسپذیر، صفبندی پیامها و امکان افزایش منابع در زمان اوج مصرف، راهکارهایی برای مدیریت این وضعیت هستند. همچنین باید ظرفیت سیستم بر اساس حجم معمول و بیشینه پیامها ارزیابی شود تا افزایش ناگهانی ترافیک باعث اختلال در فرایند انتقال نشود.
هزینههای امنیتی
افزایش سطح امنیت معمولاً به منابع فنی و مالی نیاز دارد. هزینه تهیه زیرساخت، پایش مداوم، تست امنیتی، نگهداری نرمافزار و آموزش کارکنان بخشی از این سرمایهگذاری است.
برای کنترل هزینه، ابتدا داراییها و پیامهای حساس را شناسایی کنید و کنترلهای امنیتی را بر اساس سطح ریسک اولویتبندی کنید. مقایسه هزینه اقدامات پیشگیرانه با هزینه احتمالی یک رخداد امنیتی نیز میتواند مبنای دقیقتری برای تصمیمگیری بودجهای در اختیار مدیران قرار دهد.
تطابق با قوانین و الزامات حفاظت از داده
پیامکهای سازمانی ممکن است حاوی اطلاعات شخصی یا دادههای حساس باشند. به همین دلیل، محل ذخیرهسازی اطلاعات، مدت نگهداری، سطح دسترسی و نحوه انتقال داده باید با الزامات قانونی حوزه فعالیت سازمان هماهنگ باشد.
برای سازمانهایی که با دادههای افراد در اتحادیه اروپا یا برخی حوزههای قضایی آمریکا سروکار دارند، بررسی مقرراتی مانند GDPR یا CCPA اهمیت پیدا میکند. پیش از انتخاب سرویس فوروارد، مشخص کنید ارائهدهنده دادهها را کجا ذخیره میکند، چه اشخاص یا سامانههایی به آن دسترسی دارند و فرایند حذف اطلاعات چگونه انجام میشود.
نکته مدیریتی: انطباق قانونی را پس از راهاندازی سیستم بررسی نکنید. الزامات حفاظت از داده باید از مرحله طراحی معماری و انتخاب ارائهدهنده وارد فرایند تصمیمگیری شوند.
خطاهای پیکربندی و مدیریت دسترسی
بخشی از ریسک امنیتی ممکن است از تنظیمات نادرست ایجاد شود. تعریف یک شماره مقصد اشتباه، اعطای دسترسی بیش از نیاز یا باقی ماندن حساب یک کاربر غیرفعال، نمونههایی از این خطاها هستند.
ایجاد فرایند تأیید تغییرات، ثبت رویدادها و بازبینی دورهای دسترسیها میتواند احتمال چنین رخدادهایی را کاهش دهد. برای تنظیمات حساس نیز بهتر است تغییرات توسط یک فرد دوم بررسی و تأیید شوند.
آینده امنیت در فوروارد پیامکها
فناوری فوروارد پیامک در حال حرکت به سمت کنترل دقیقتر، پایش خودکار و تشخیص سریعتر رفتارهای غیرعادی است. در این مسیر، هوش مصنوعی و یادگیری ماشین میتوانند برای تحلیل الگوهای پیام، شناسایی رفتارهای غیرمعمول و اولویتبندی هشدارهای امنیتی مورد استفاده قرار گیرند.
برای نمونه، افزایش ناگهانی تعداد پیامهای فورواردشده یا تغییر غیرمعمول مقصد میتواند یک هشدار امنیتی ایجاد کند. این فناوریها زمانی ارزش عملیاتی بیشتری دارند که در کنار کنترل دسترسی، ثبت رویداد و سیاستهای مشخص امنیتی قرار بگیرند.
نقش هوش مصنوعی در تشخیص تهدیدها
مدلهای تحلیل داده میتوانند حجم زیادی از پیامها و رویدادهای ثبتشده را بررسی کنند و الگوهایی را شناسایی کنند که تشخیص آنها برای نیروی انسانی دشوار است. شناسایی رفتار غیرعادی، دستهبندی پیامهای مشکوک و اولویتبندی هشدارها از کاربردهای قابل بررسی در این حوزه هستند.
با این حال، استفاده از هوش مصنوعی نباید جایگزین کنترلهای پایه شود. احراز هویت، مدیریت دسترسی، رمزنگاری، ثبت لاگ و سیاستهای نگهداری داده همچنان بخشهای اصلی معماری امنیتی باقی میمانند.
بلاکچین؛ ایدهای با کاربرد محدودتر
بلاکچین در برخی سناریوها میتواند برای ثبت تغییرات و ایجاد سابقهای قابل بررسی از رویدادها مورد توجه قرار گیرد. با این حال، استفاده از آن برای فوروارد پیامک یک ضرورت فنی عمومی نیست و باید بر اساس نیاز واقعی سازمان ارزیابی شود.
در بسیاری از معماریها، یک سامانه متمرکز با کنترل دسترسی مناسب، ثبت لاگ قابل اتکا و سازوکار پایش دقیق میتواند نیازهای امنیتی را با پیچیدگی کمتر پاسخ دهد. بنابراین، انتخاب فناوری باید بر اساس مسئله واقعی، الزامات امنیتی و هزینه عملیاتی انجام شود.
حرکت به سمت معماری Zero Trust
یکی از مسیرهای مهم در امنیت سامانههای ارتباطی، مدل Zero Trust است. در این رویکرد، هیچ کاربر، دستگاه یا سرویس داخلی صرفاً به دلیل قرار گرفتن در شبکه سازمان قابل اعتماد فرض نمیشود.
اعمال احراز هویت مداوم، حداقل سطح دسترسی و بررسی هر درخواست دسترسی میتواند کنترل بیشتری روی جریان پیامها ایجاد کند. چنین رویکردی برای سازمانهایی که پیامکهای حساس را بین چند سامانه یا واحد منتقل میکنند، اهمیت بیشتری دارد.
جمعبندی آیندهنگر: آینده امنیت فوروارد پیامک به یک فناوری خاص وابسته نیست. ترکیب پایش مداوم، کنترل دسترسی، تحلیل رفتار، اتوماسیون امنیتی و معماری Zero Trust مسیر قابل اتکاتری برای کاهش ریسک ایجاد میکند.
سخن آخر
امنیت در فوروارد پیامکها به مجموعهای از کنترلهای فنی و مدیریتی وابسته است. رمزنگاری، احراز هویت چندمرحلهای، محدودسازی دسترسی، ثبت فعالیتها، بازبینی تنظیمات و آموزش کارکنان، بخشهای اصلی این فرایند را تشکیل میدهند. انتخاب سرویس مناسب نیز باید بر اساس سطح حساسیت پیامها، نیاز سازمان و قابلیتهای امنیتی ارائهدهنده انجام شود.
مدیریت درست پیامکها به شما کمک میکند فوروارد خودکار را با کنترل بیشتری اجرا کنید و احتمال ارسال اطلاعات به مقصد اشتباه یا دسترسی افراد غیرمجاز را کاهش دهید. در این مسیر، داشتن یک ابزار منظم برای مدیریت پیامهای دریافتی میتواند فرایند کنترل و انتقال پیامکها را سادهتر کند.
مدیریت پیامکها را از همین حالا شروع کنید
با اپلیکیشن رسید، پیامکهای دریافتی خود را منظمتر مدیریت کنید و کنترل بیشتری بر فرایند ارسال و دریافت داشته باشید. برای آشنایی با قابلیتها و شروع استفاده، همین حالا برای دانلود اپلیکیشن فوروارد پیامک رسید اقدام کنید و مدیریت پیامکهای خود را به یک فرایند منظمتر و قابلکنترلتر بسپارید.
سوالات متداول
در این بخش، پاسخ چند پرسش رایج درباره امنیت در فوروارد پیامکها را بررسی میکنیم تا بتوانید ریسکهای این فرایند را بهتر ارزیابی و کنترل کنید.
مهمترین تهدیدهای امنیتی در فوروارد پیامکها کداماند؟
افشای اطلاعات حساس، فیشینگ، دسترسی غیرمجاز، سرقت اطلاعات حسابهای کاربری و سوءاستفاده از قوانین فوروارد خودکار از مهمترین تهدیدها هستند. خطای پیکربندی نیز میتواند باعث ارسال پیامها به مقصد اشتباه یا ایجاد دسترسی بیش از نیاز شود.
چگونه میتوان امنیت فوروارد پیامکها را افزایش داد؟
با ترکیب چند کنترل امنیتی میتوان ریسک را کاهش داد. استفاده از رمزنگاری، احراز هویت چندمرحلهای، اصل حداقل دسترسی، ثبت رویدادها، پایش فعالیتها و بازبینی دورهای تنظیمات، بخش مهمی از این کنترلها هستند.
آیا رمزنگاری برای امنیت فوروارد پیامکها کافی است؟
خیر. رمزنگاری از دادهها در مسیر انتقال محافظت میکند، اما تمام ریسکهای امنیتی را پوشش نمیدهد. کنترل دسترسی، امنیت حسابهای کاربری، نحوه ذخیرهسازی پیامها، مدیریت مقصدها و پایش فعالیتها نیز باید در نظر گرفته شوند.
TLS چه نقشی در فوروارد پیامکها دارد؟
TLS یک ارتباط رمزنگاریشده میان دو نقطه ایجاد میکند و از دادهها هنگام انتقال در برابر شنود محافظت میکند. در زمان انتخاب یک سرویس فوروارد، بررسی کنید ارتباط میان اجزای مختلف سیستم با پروتکلهای امن برقرار میشود.
آیا فوروارد خودکار پیامکها امنیت سازمان را کاهش میدهد؟
فوروارد خودکار ذاتاً ناامن نیست. ریسک زمانی افزایش پیدا میکند که مقصدها، سطح دسترسی، نوع پیامهای قابل انتقال و قوانین فوروارد بدون کنترل مشخص شوند. تعریف سیاستهای دقیق و بازبینی دورهای تنظیمات میتواند این ریسک را مدیریت کند.
برای انتخاب یک سرویس فوروارد پیامک امن به چه مواردی توجه کنیم؟
قابلیتهای احراز هویت، مدیریت سطح دسترسی، رمزنگاری، ثبت لاگ، کنترل مقصدها، نحوه نگهداری داده و سابقه بهروزرسانیهای امنیتی را بررسی کنید. مستندات فنی ارائهدهنده باید به شما امکان دهد مسیر انتقال و نقاط دسترسی به پیامها را بهصورت شفاف ارزیابی کنید.